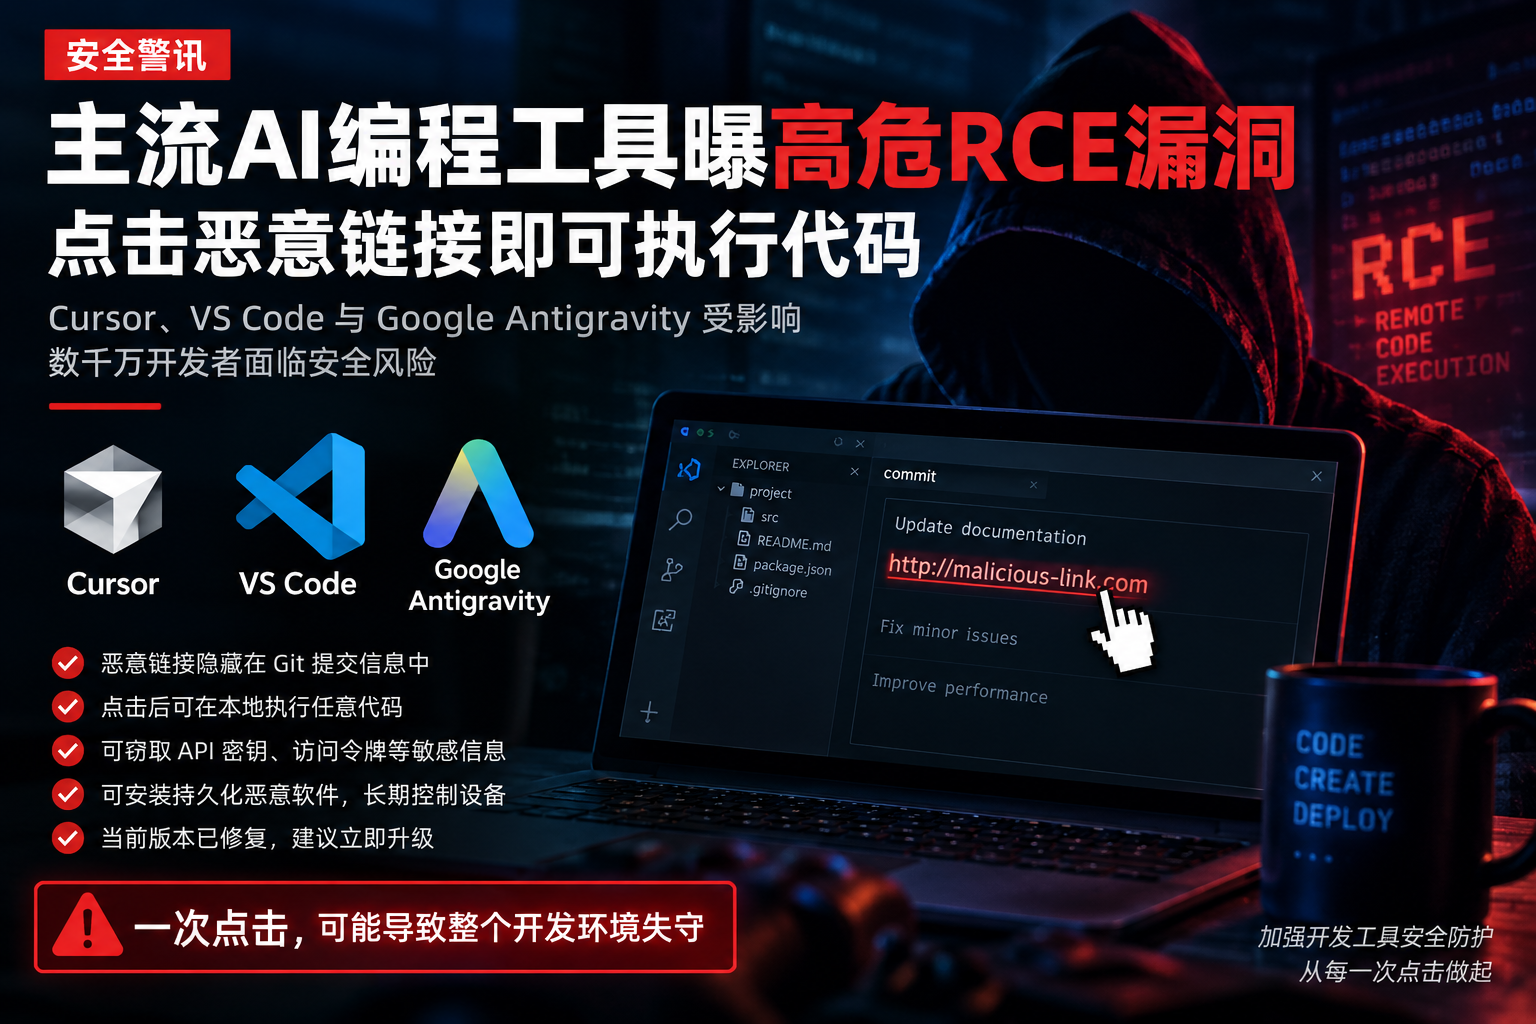
近日,安全研究人员披露了一项影响多款主流代码编辑器的高危远程代码执行(RCE)漏洞。受影响产品包括 Cursor、微软 Visual Studio Code(VS Code)以及 Google Antigravity。攻击者可通过精心构造的恶意链接诱导开发人员点击,并在目标设备上执行任意代码。
由于相关开发工具拥有庞大的用户群体,该漏洞可能影响大量软件开发人员。目前,涉及的厂商均已针对相关安全问题发布修复措施,使用上述开发工具的用户应及时升级至最新版本。
根据安全研究团队 AISLE 披露的信息,该漏洞的危险之处在于攻击过程并不复杂。
攻击者可以将经过特殊构造的恶意链接隐藏在 Git 提交信息等开发人员经常接触的内容中。当用户通过存在漏洞的编辑器点击相关链接后,可能触发系统命令执行。
与普通网页钓鱼攻击不同,这类攻击利用的是开发工具自身的处理机制。一旦漏洞被成功触发,恶意代码可能直接以当前用户权限运行,而用户在整个过程中可能无法获得明显的安全警告。
对于日常需要接触大量第三方代码、开源项目以及 Git 仓库的开发人员而言,这种攻击方式具有较强的隐蔽性。
开发人员的计算机通常保存着大量具有较高价值的认证信息,因此一旦攻击者获得代码执行能力,后续影响可能不仅局限于代码编辑器本身。
攻击者可能进一步读取开发环境中的 API 密钥、访问令牌以及其他认证信息,例如与 OpenAI、Anthropic、Stripe 等服务相关的开发凭据。
与此同时,恶意程序还可能尝试读取本地项目文件、配置文件以及开发环境变量,甚至建立持久化机制。
如果攻击者成功实现长期驻留,即使用户随后关闭存在漏洞的编辑器,已经运行的恶意程序仍可能继续存在于系统中。
在更严重的情况下,攻击者还可能部署键盘记录程序、窃取源代码、删除或者修改本地文件,并利用已经获取的开发凭据继续攻击云平台、代码仓库以及其他企业内部系统。
因此,对于企业开发环境而言,此类漏洞带来的风险可能从单台开发终端进一步扩展至代码仓库、云服务和内部业务系统。
AISLE研究团队表示,其在2025年秋季进行自动化漏洞扫描期间发现了VS Code中的相关安全问题。
由于部分AI编程工具在VS Code代码基础上进行开发,相同或类似的底层代码可能被多个产品继承。这也意味着,当上游代码存在安全缺陷时,基于相关架构开发的其他产品同样可能受到影响。
Cursor便是其中具有代表性的产品之一。
研究人员发现问题后,将相关漏洞信息分别提交给微软和Cursor团队,并按照漏洞披露流程推动厂商进行修复。
进入2026年后,研究人员又在Google Antigravity中发现类似安全问题。由于该产品同样与VS Code技术架构存在关联,因此相关漏洞再次受到安全研究人员关注。
在收到漏洞报告后,Google对问题进行了处理,Cursor和微软也分别针对各自产品进行了安全修复。
目前,相关厂商发布的最新版本已经对这一安全问题进行了处理。
此次事件也反映出当前AI编程工具生态中值得关注的供应链安全问题。
随着AI辅助编程快速普及,越来越多开发工具选择基于成熟的开源编辑器架构进行二次开发。这种模式能够显著缩短产品开发周期,同时快速获得插件系统、代码编辑、终端集成等成熟能力。
但另一方面,大量产品共享底层代码也可能带来安全风险。
如果基础代码中存在尚未被发现的漏洞,那么采用相关代码的多个衍生产品可能同时受到影响。随着同源代码在不同产品之间不断扩散,一个最初只存在于单一项目中的安全问题,可能逐渐演变为影响整个开发工具生态的安全风险。
特别是AI编程工具往往拥有更高的系统权限,并能够访问代码仓库、本地终端、环境变量以及开发者凭据。一旦相关组件存在远程代码执行漏洞,其潜在影响通常要高于普通桌面应用。
对于仍在使用旧版本Cursor、VS Code或Google Antigravity的用户,应优先检查当前版本,并尽快升级至厂商提供的最新安全版本。
如果此前曾使用受影响版本处理来源不明的代码仓库,或者点击过Git提交信息、项目文件以及开发环境中的可疑链接,还应进一步检查系统是否存在异常进程、未知启动项以及可疑网络连接。
对于保存在开发环境中的重要凭据,可以根据实际风险情况考虑进行轮换,包括:
OpenAI、Anthropic等AI服务API密钥,GitHub等代码托管平台访问令牌,云服务器及云平台访问凭据,支付服务API密钥,以及企业内部系统账号和其他敏感认证信息。
企业安全团队也应加强对开发终端的安全监控,并避免长期在本地以明文方式保存高权限密钥。
此次漏洞再次说明,随着AI编程工具逐渐深入软件开发流程,开发环境自身已经成为攻击者重点关注的目标。除了代码安全之外,开发工具、插件、代码仓库以及开发者终端的安全管理,同样正在成为软件供应链安全体系中的重要组成部分。

 网站资讯
 渠道合作
 解决方案
 更多服务


