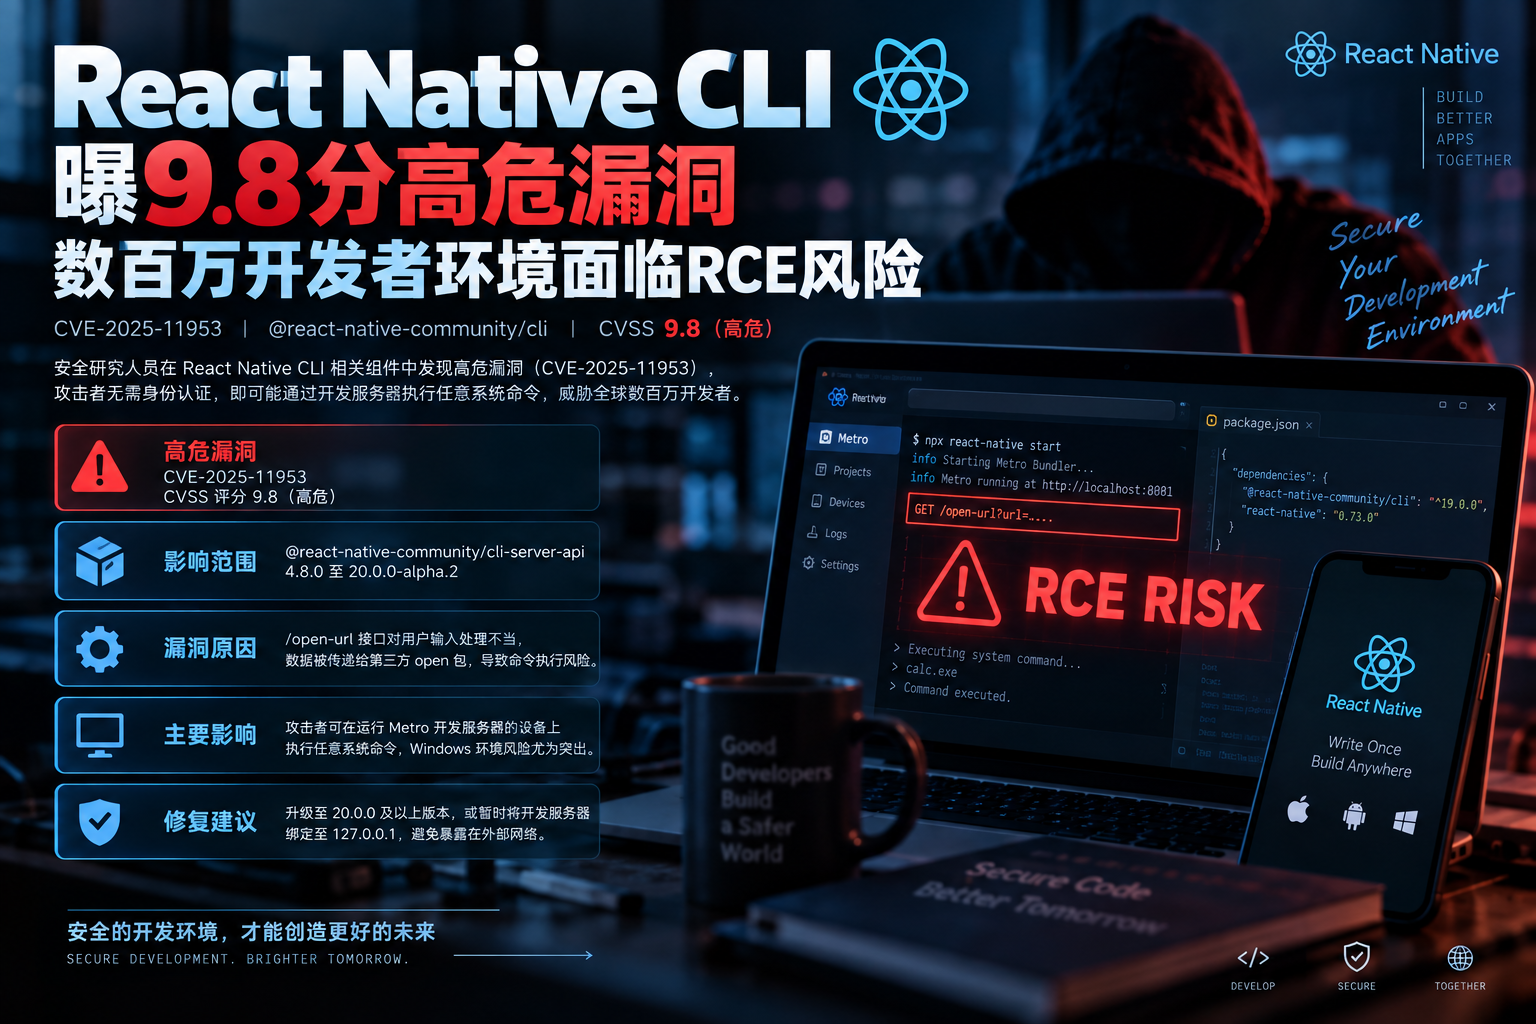
近日,React Native 开发生态曝出一项严重安全问题。安全研究人员在广泛使用的 @react-native-community/cli 相关组件中发现高危漏洞 CVE-2025-11953,攻击者在特定条件下无需身份认证,即可能通过 React Native 开发服务器执行任意系统命令。
该漏洞 CVSS 评分达到 9.8 分。由于相关 npm 软件包拥有庞大的开发者用户群体,一旦开发服务器被暴露在攻击者能够访问的网络环境中,开发人员的电脑、项目源码以及本地保存的开发凭证都可能受到威胁。
此次问题涉及 React Native 开发过程中使用的 CLI Server API。
React Native 开发人员通常会启动 Metro 开发服务器进行应用调试、代码打包以及热更新等操作。正常情况下,这类服务主要用于开发环境,并不会作为正式业务服务长期暴露在公网。
然而,研究人员发现,部分情况下开发服务器可能监听外部网络接口。如果攻击者能够访问对应服务,就可能进一步利用存在漏洞的接口发起攻击。
这也意味着,原本被认为仅存在于“本地开发环境”中的安全问题,在网络配置不当的情况下,同样可能演变为远程攻击入口。
漏洞的关键问题集中在 React Native CLI 提供的 /open-url 功能。
该接口原本用于帮助开发者打开指定 URL,但在处理外部输入时缺乏足够严格的安全限制。相关数据会进一步传递给第三方 open 软件包的 open() 函数。
在特定系统环境下,攻击者可以构造恶意输入,使原本用于打开 URL 的功能转变为执行系统命令。
其中 Windows 环境受到的影响尤其值得关注。成功利用后,攻击者可能在运行 Metro 开发服务器的设备上启动程序或执行其他系统指令。
从攻击链来看,其过程可以概括为:
发现可访问的 Metro 服务 → 向相关接口发送恶意请求 → 输入进入危险调用链 → 触发系统命令执行。
如果开发设备本身保存了代码仓库凭证、SSH 私钥、云平台密钥或其他敏感信息,后续风险还可能进一步扩大。
此次漏洞涉及 @react-native-community/cli-server-api 的多个历史版本。
已披露的信息显示,受影响范围包括:
4.8.0 至 20.0.0-alpha.2
目前相关问题已经得到修复,开发团队应优先升级至已经完成安全修复的版本,并检查现有项目以及全局 npm 环境中是否仍然存在旧版组件。
开发人员可以通过以下命令检查项目当前安装的版本:
npm list @react-native-community/cli-server-api
如果还需要检查全局安装的软件包,可以执行:
npm list -g @react-native-community/cli-server-api
发现受影响版本后,应尽快完成依赖升级,同时检查锁定文件以及 CI/CD 构建环境,避免旧版本继续通过自动化流程进入开发环境。
对于暂时无法完成依赖升级的开发环境,可以首先降低 Metro 服务被外部访问的可能性。
启动 React Native 开发服务器时,可显式将服务绑定至本机地址:
npx react-native start --host 127.0.0.1
通过限制服务仅监听 127.0.0.1,可以减少来自局域网或其他外部网络的直接访问。
不过,这种方式主要属于临时缓解措施,并不能替代漏洞修复。对于已经确认使用受影响组件的项目,升级安全版本仍然是更重要的处理措施。
此次漏洞再次说明,开发工具本身同样需要纳入企业安全管理范围。
过去企业安全建设通常更加关注生产服务器、Web 应用和业务接口,但开发人员电脑往往保存着大量高价值资源,包括 GitHub/GitLab Token、SSH 私钥、云平台 Access Key、npm Token、源代码以及内部系统访问权限。
一旦攻击者控制开发设备,其影响可能不再局限于单台电脑,还可能借助开发者拥有的权限进一步访问代码仓库、测试环境甚至企业服务器。
特别是在 npm 等现代软件生态中,一个项目可能间接引用数百甚至上千个第三方依赖。开发团队不仅需要关注自身代码安全,也需要持续检查 CLI、构建工具、开发服务器以及第三方依赖中存在的潜在风险。
对于企业开发团队而言,应及时排查受影响版本,同时避免将 Metro 等开发服务直接暴露至公网或不可信网络,并结合依赖漏洞扫描、最小权限管理和开发凭证隔离等措施降低类似漏洞带来的供应链安全风险。

 网站资讯
 渠道合作
 解决方案
 更多服务


